




Аудит безопасности сайта на 1С-Битрикс: как мы нашли и удалили скрытый бэкдор после взлома
Задача
Провести полный аудит безопасности сервера и сайта на 1С-Битрикс после того, как программист клиента случайно нашёл и удалил подозрительный файл. Найти следы взлома, проверить сайт на вирусы и веб-шеллы, устранить активные угрозы и закрыть уязвимости.
Лечение сайта после взлома, поиск вредоносного кода и защита сервера от повторного заражения
- Услуга: аудит безопасности
- Платформа: 1С-Битрикс
- Итог: сайт вылечен
Сайт на 1С-Битрикс продолжал открываться и принимать заявки — но сервер уже рассылал чужой трафик и рисковал попасть в чёрные списки. Это кейс о том, как мы провели аудит безопасности сайта на Битрикс, нашли и удалили вредоносный код, вылечили сайт после взлома и защитили сервер от повторного заражения.
Заказчик
Интернет-магазин промышленного оборудования на 1С-Битрикс (шаблон Aspro). Большой каталог, живой трафик, приём заявок. Сайт — в центре бизнес-процессов: любой простой или утечка бьют по деньгам и репутации.
Симптомы взлома: сайт работает, а сервер уже рассылает чужой трафик
Коварство в том, что внешних признаков может не быть вовсе: сайт открывается, заказы идут. Насторожить должны косвенные симптомы — сервер рассылает спам, домен попал в чёрный список, хостинг прислал предупреждение, на сервере появился подозрительный файл или неизвестный процесс грузит систему.
Всё началось буднично: программист клиента наткнулся на «лишний» файл, которого не должно было быть, и удалил его. Но если кто-то смог залить на сервер посторонний файл, главный вопрос звучит тревожно: а что ещё он успел сделать? Удалить файл — значит убрать симптом, а не причину. Нас попросили найти того, кто эти следы оставил.
Мы подключились к серверу и начали с полной инвентаризации: какие службы запущены, какие порты открыты наружу, кто и когда заходил, что менялось за последние недели.
Как найти скрытый бэкдор на сервере
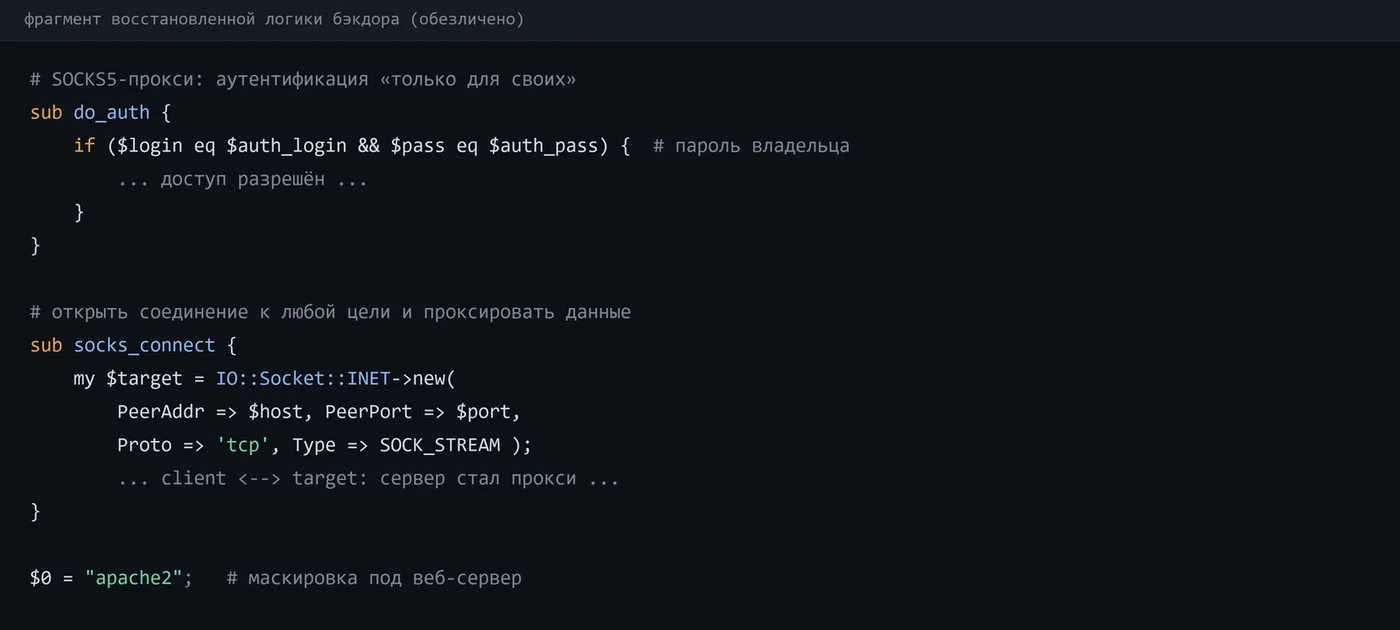
В списке процессов мирно работал apache2 — обычный веб-сервер. Вот только весь сайт крутился на nginx, а классического Apache на сервере не было вовсе. Эта нестыковка и стала первой зацепкой при поиске бэкдора.
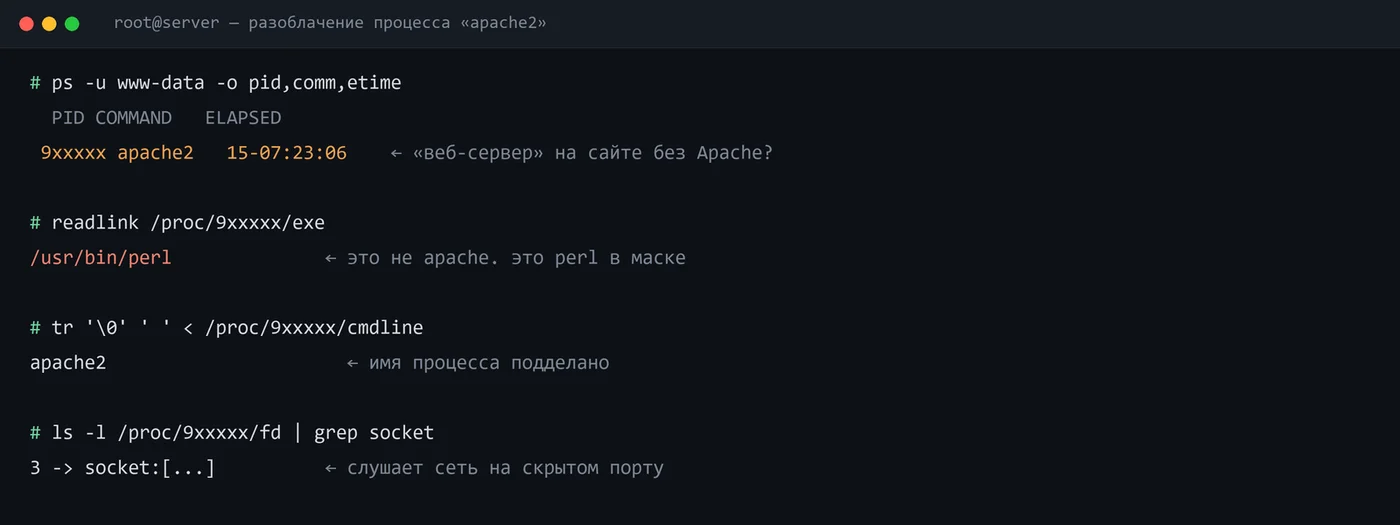
Процесс слушал нестандартный порт, держал живые соединения с адресами по всему интернету и был запущен за две недели до аудита — он пережил даже удаление того самого файла. Это была потайная дверь, оставленная злоумышленником.
Как бэкдор превращает сервер в SOCKS-прокси
Мы сняли слепок памяти работающего процесса и восстановили его логику, не прерывая работу, — чтобы сохранить доказательства. Вердикт: перед нами SOCKS-прокси. Бэкдор превращал сервер клиента в анонимный «пересадочный узел» для чужого трафика.
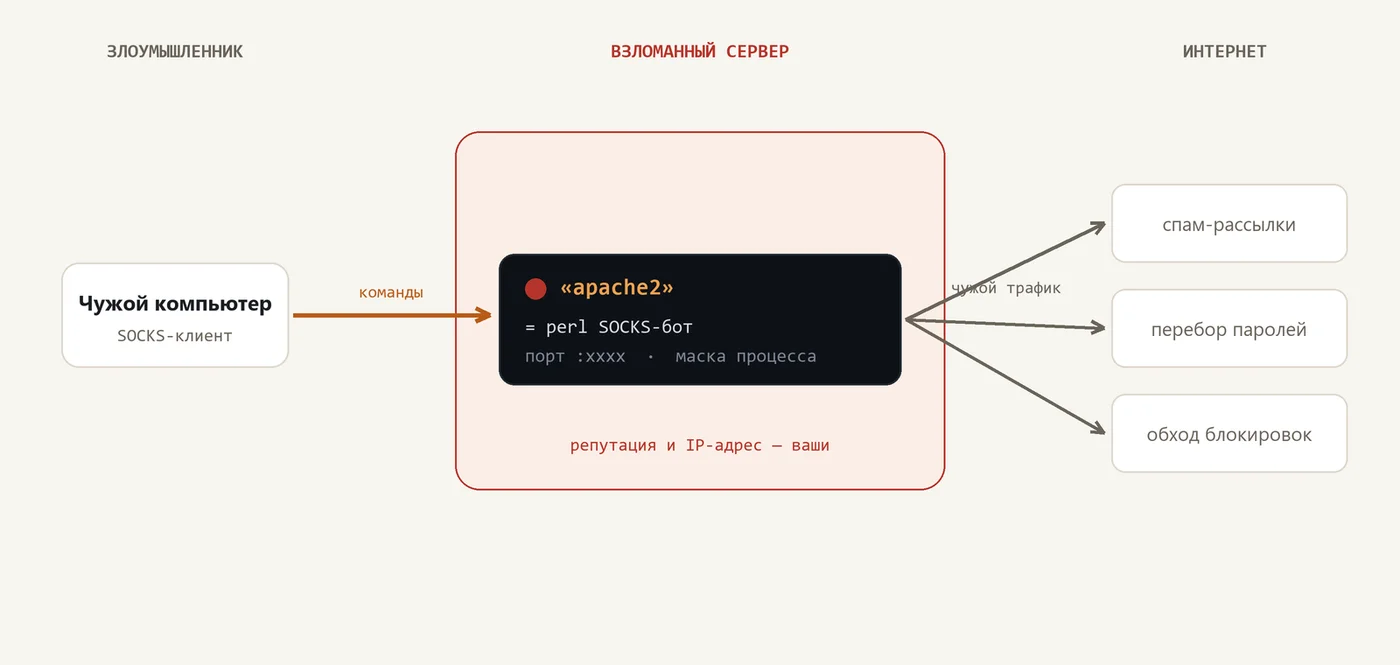
Через сервер злоумышленники гнали свои запросы, прикрываясь IP и репутацией компании: рассылки, перебор паролей, обход блокировок. Отсюда и симптомы — спам «с вашего адреса» и риск попадания домена и сервера в чёрные списки, вплоть до ответственности за чужие действия.
Лечение сайта: удаление бэкдора и фиксация улик
Действовали по принципу «сначала зафиксировать — потом устранять». Собрали и сохранили улики (слепок памяти, восстановленный код, список внешних соединений, перечень процессов), после чего остановили бэкдор вместе со всеми дочерними процессами и закрыли порт. Отдельно убедились: механизмов «самовосстановления» (задания планировщика, автозапуск, скрытые скрипты) нет — после остановки процесс заново не поднимается.
| День 0 | Запуск бэкдора: perl-прокси под маской apache2 стартует и уходит в тень. |
|---|---|
| +2 недели | Бэкдор тихо проксирует чужой трафик. Сайт при этом работает штатно. |
| Сигнал | Программист находит и удаляет подозрительный файл. Процесс продолжает жить. |
| Аудит | Инвентаризация сервера. Замечен «apache2» на сервере без Apache. |
| Вскрытие | Снятие слепка памяти, разбор кода — опознан SOCKS-прокси. |
| Финал | Бэкдор удалён: улики собраны, порт закрыт, повторного запуска нет. |
Проверка сайта на взлом: веб-шеллы, администраторы, логи
Убить процесс — не значит навести порядок. Мы просканировали весь код сайта на веб-шеллы и скрытые закладки (по сигнатурам и по аномалиям «что и когда менялось»), проверили учётные записи администраторов Битрикс, изучили журналы и оценили настройки доступа.
Хорошая новость: посторонних администраторов, спрятанных веб-шеллов и механизмов повторного запуска не нашли. Встроенная «Проактивная защита» 1С-Битрикс исправно отбивала поток попыток внедрения кода.
Защита сайта на 1С-Битрикс от повторного взлома
Главное — закрыть причину, по которой взлом стал возможен. Мы задокументировали слабые места конфигурации и составили план усиления защиты:
| Слабое место | Риск | Чем грозит |
|---|---|---|
| Вход суперпользователя по паролю | Высокий | Доступ в обход ключей под постоянным перебором из интернета |
| Отсутствие сетевого экрана | Высокий | Служебные порты и панели открыты наружу всему миру |
| Панель управления по HTTP | Средний | Пароль администратора ходит по сети в открытом виде |
| Передача файлов без шифрования | Средний | Логин и пароль перехватываются на канале |
Результаты
- Активный бэкдор найден и удалён. Сервер перестал быть анонимным прокси, порт закрыт, повторного запуска нет.
- Собрана доказательная база. Для разбора инцидента и обращения к хостеру при необходимости.
- Сайт проверен на взлом. Подтверждено отсутствие других закладок, скрытых админов и веб-шеллов.
- Выявлены корневые причины. Слабые места конфигурации задокументированы.
- Готов план защиты от повторного взлома. Понятные шаги по приоритету — от доступов до обновления платформы.
- Владелец снова единственный хозяин. Инфраструктура под контролем.
Частые вопросы
Не удаляйте файлы в панике — так теряются улики. Зафиксируйте признаки (спам, блокировка, странные процессы), ограничьте доступ и закажите аудит безопасности: нужно найти точку входа, удалить бэкдор и закрыть уязвимость, иначе взлом повторится.
Типичные признаки: сервер рассылает спам, домен попал в чёрный список, хостинг прислал предупреждение, выросла нагрузка, появились неизвестные процессы или файлы, в выдаче — чужие страницы. Точный ответ даёт аудит и сканирование кода.
Стоимость зависит от масштаба заражения и размера проекта. Мы оцениваем объём после первичной диагностики и согласуем работы заранее — напишите нам, подготовим расчёт.
Да. После лечения настраиваем «Проактивную защиту» Битрикс, сетевой экран, вход по ключам и шифрование каналов, обновляем платформу и модули, настраиваем мониторинг. Это снижает риск повторного взлома в разы.
Вывод
«Сайт работает» и «сайт в безопасности» — не одно и то же. Удалить подозрительный файл — правильный первый шаг, но он лечит симптом, а не болезнь. Настоящая безопасность — это регулярный аудит, закрытые наружу лишние двери, обновления и грамотная настройка доступов.
Услуги: аудит сайта, поддержка сайтов.
Кейс обезличен в целях безопасности и конфиденциальности: домен, IP-адреса, порты и пути намеренно не раскрываются. Терминальные вставки и фрагмент кода приведены в иллюстративном, очищенном виде.
Подозреваете, что сайт взломан, или хотите убедиться, что с ним всё в порядке? Проведём аудит безопасности, вылечим сайт после взлома и защитим сервер.
ваш проект
такие работы